Անվտանգություն և ռիսկեր
Հասցեն պատճենել եմ գործարքների պատմությունից, և գումարը գնացել է այլ տեղ․ ինչպես ճանաչել address poisoning-ը
Հասցեների թունավորման ժամանակ խարդախը ձեր պատմության մեջ է գցում հասցե, որի սկիզբն ու վերջը նույնն են, ինչ ձեր հաճախ օգտագործվող հասցեինը։ 2024 թ. 1 155 WBTC-ի իրական դեպքով ցույց ենք տալիս, ինչ տեսք ունի կեղծ գրառումը, ինչպես վերցնել և ստուգել հասցեն փոխանցումից առաջ և ինչ անել, եթե արդեն ուղարկել եք։
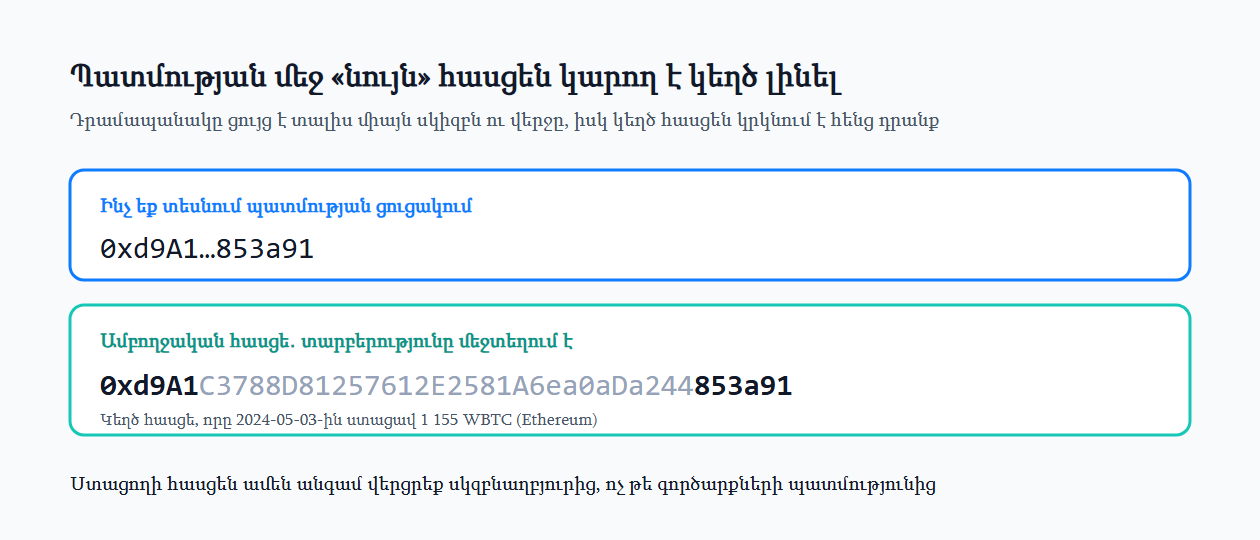
Ուզում եք նորից ուղարկել նույն հասցեին, բացում եք դրամապանակի գործարքների պատմությունը և պատճենում նախորդ ստացողին։ Հասցեների թունավորումը (address poisoning) հենց այս սովորության վրա է հաշվարկված․ խարդախը ստեղծում է հասցե, որի սկիզբն ու վերջը համընկնում են ձեր հաճախ օգտագործվող հասցեի հետ, և այն «գցում» է ձեր պատմության մեջ։ Քանի որ դրամապանակների մեծ մասը ցույց է տալիս միայն «սկիզբ…վերջ», պատճենված հասցեն կարող է լինել խարդախինը։
Ստորև՝ իրական դեպք Ethereum ցանցից, որը կարող եք ինքներդ ստուգել, և քայլեր, որոնք պետք է անել ամեն փոխանցումից առաջ։
Ինչպես է աշխատում թունավորումը․ խարդախին պետք չէ ձեր գաղտնի բանալին
Խարդախը ձեր դրամապանակին չի դիպչում և ձեզանից ստորագրություն չի խնդրում։ Նա․
- հետևում է բլոկչեյնի փոխանցումներին և նշում, թե որ հասցեներին եք դուք հաճախ ուղարկում,
- ստեղծում է շատ նոր հասցեներ և ընտրում այն մեկը, որի առաջին ու վերջին նիշերը համընկնում են ձեր ստացողի հասցեի հետ (Ethereum-ի հասցեն 40 տասնվեցական նիշ է, և միայն եզրերը համընկնեցնելը սովորական համակարգչով հնարավոր է),
- ուղարկում է գործարք, որի արդյունքում այդ հասցեն երևում է ձեր պատմության մեջ՝ 0 կամ շատ փոքր գումարով, կամ կեղծ թոքենի պայմանագրի միջոցով, որը «գրանցում» է փոխանցում՝ իբր ձեր հասցեից։
Մնում է սպասել, որ հաջորդ անգամ հասցեն պատճենեք պատմությունից։
Իրական դեպք․ 1 155 WBTC կեղծ գրառումից 74 րոպե անց
2024 թ. մայիսի 3-ին Ethereum-ում մոտ 1 155 WBTC ուղարկվեց թունավորված հասցեին։ Ժամերը ըստ UTC-ի են, և բոլոր գործարքները բաց են բլոկ-հետազոտիչում։
09:17 — կեղծ գրառումը։ 0x9147d74e…e5b957c գործարքը ուղարկել է 0x517DC8…911Db2 հասցեն, ոչ թե տուժողը։ Սակայն այն կանչել է «Ether / ETH» անունով թոքենի պայմանագիր (0x7393…262E)․ դա ոչ Ethereum-ի բնիկ ETH-ն է, ոչ էլ որևէ պաշտոնական թոքեն։ Թոքենի փոխանցումների ցուցակում հայտնվել է գրառում՝ «0.05 ETH տուժողի 0x1E2279…538FD5 հասցեից դեպի 0xd9A1C3…853a91»։ Նույն գործարքում կան նաև կեղծ USDT և USDC պայմանագրերով գրառումներ այլ հասցեների համար, այսինքն՝ ցանցը գցվել էր միանգամից շատերի վրա։
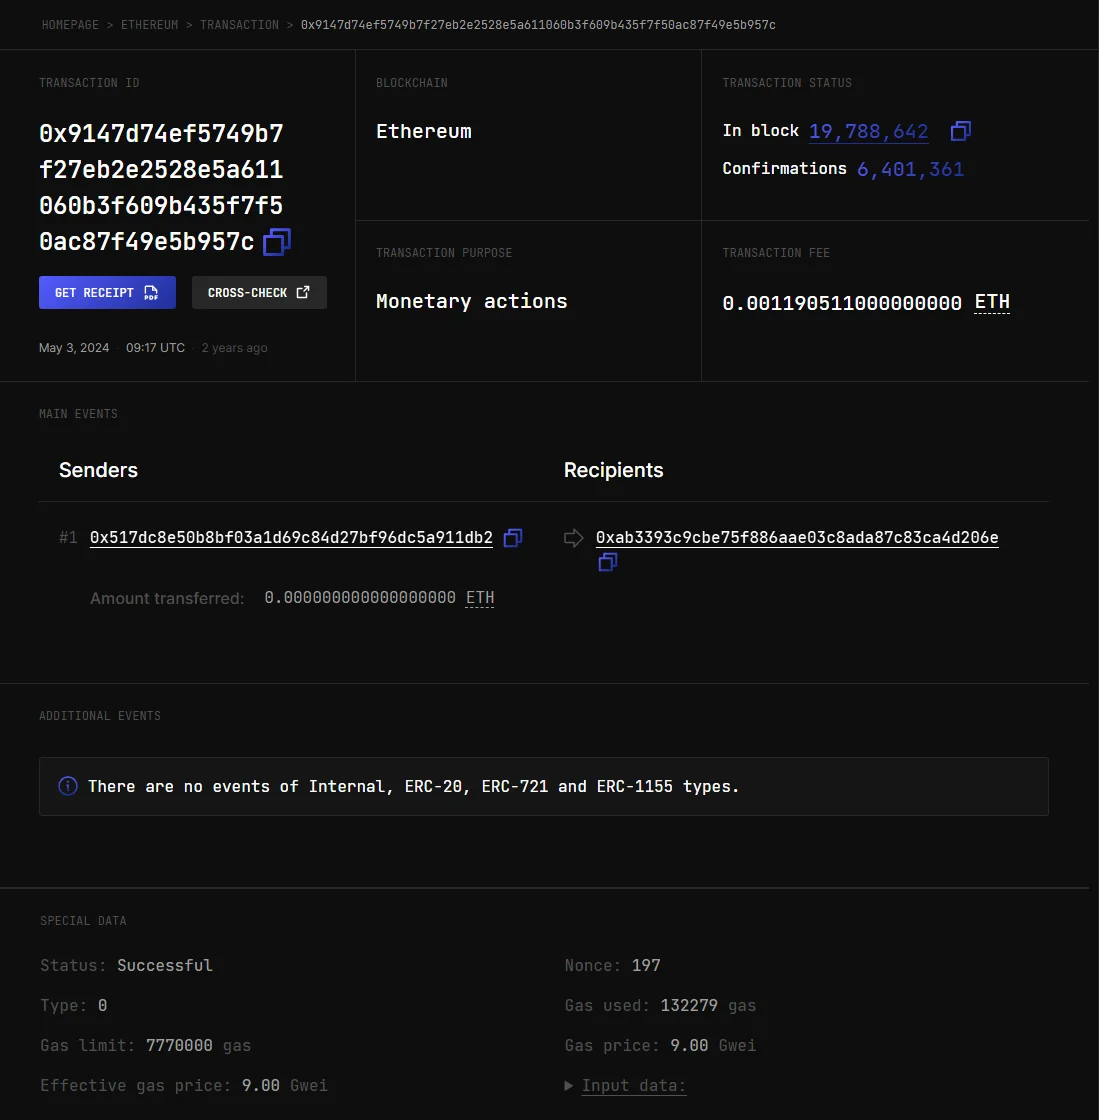
Նկարում նայեք Senders սյունակին․ գործարքը ուղարկել և վճարը վճարել է խարդախի հասցեն։ Տուժողը այն չի ստորագրել, բայց շատ դրամապանակներում և հետազոտիչներում այն երևում է որպես տուժողի ելքային փոխանցում։
10:31 — իրական փոխանցումը։ Տուժողի հասցեից ուղարկվեց 0x3374abc5…c8f5f570 գործարքը, որը WBTC պայմանագրով (0x2260FAC5…bc2C599) 1 155.28802767 WBTC փոխանցեց 0xd9A1C3788D81257612E2581A6ea0aDa244853a91 հասցեին՝ նույն հասցեին, որը 74 րոպե առաջ հայտնվել էր կեղծ գրառման մեջ։
14:51 — գումարը տեղափոխվում է։ Թունավորված հասցեն ամբողջ WBTC-ն ուղարկեց այլ հասցե։
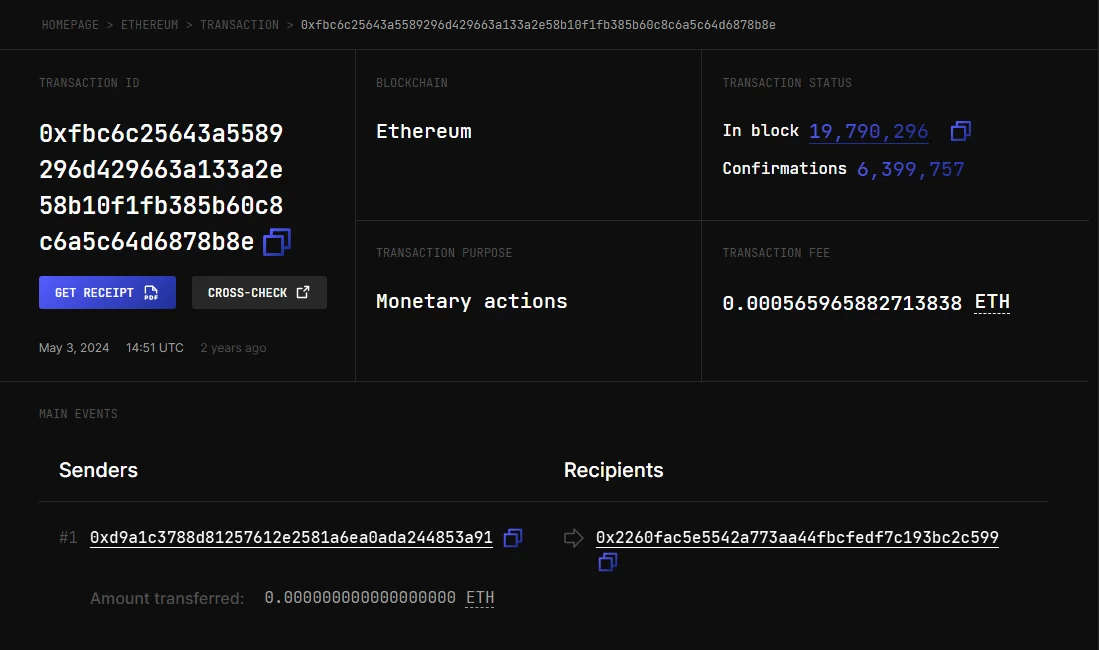
Անվտանգության ընկերություն SlowMist-ի վերլուծության համաձայն՝ թունավորված հասցեն և այն հասցեն, որին տուժողը իրականում ուզում էր ուղարկել, «0x»-ից հետո համընկնում էին առաջին 4 և վերջին 6 նիշերով (SlowMist-ի վերլուծություն, անգլերեն)։ Թե որն էր ճիշտ հասցեն, միայն բլոկչեյնից հնարավոր չէ հաստատել, ուստի այս մասում հենվում ենք SlowMist-ի տվյալների վրա։
Ինչու է վտանգավոր հասցեն պատմությունից պատճենելը
- Կրճատ ցուցադրումը թաքցնում է մեջտեղը։ Դրամապանակներն ու բորսաների դուրսբերման պատմությունը հասցեն հաճախ ցույց են տալիս
0xd9A1…853a91տեսքով, իսկ խարդախը համընկնեցնում է հենց այդ մասերը։ - Կեղծ գրառումը կարող է երևալ որպես ձեր ելքային փոխանցում։ Վերևի դեպքում տուժողը 09:17-ի գործարքը չի ստորագրել, բայց գրառումը ցույց էր տալիս ելք տուժողի հասցեից։
- Գումարը 0 է կամ շատ փոքր։ Նման գրառումները նման են փորձնական փոխանցման կամ վճարի մնացորդի և ուշադրություն չեն գրավում։
- Փորձնական փոխանցումը չի փրկում։ Եթե և՛ փորձը, և՛ հիմնական գումարը ուղարկեք նույն սխալ հասցեին, փորձը «հաջող» կհասնի խարդախին։ Ինչ է ստուգում փորձնական փոխանցումը և ինչ՝ ոչ, տես ինչքան ուղարկել որպես փորձ նոր հասցեին։
Ինչ անել ամեն փոխանցումից առաջ
- Հասցեն ամեն անգամ վերցրեք սկզբնաղբյուրից։ Եթե ուղարկում եք բորսային՝ բացեք այդ հարթակի «Deposit» էջը, ընտրեք մետաղադրամն ու ցանցը և պատճենեք հենց այդ պահին ցուցադրվող հասցեն։ Եթե ուղարկում եք մեկ այլ անձի՝ խնդրեք, որ հասցեն նորից պատճենի իր դրամապանակից և ուղարկի ձեզ։ Մի պատճենեք ձեր դուրսբերման պատմությունից, դրամապանակի «վերջին հասցեներ» ցուցակից կամ բլոկ-հետազոտիչի էջից։
- Հաճախ օգտագործվող հասցեները պահեք հասցեագրքում (whitelist)։ Առաջին անգամ ստուգելուց հետո ավելացրեք այն դրամապանակի կամ բորսայի հասցեագրքում՝ նշումով, և հետագայում ընտրեք այնտեղից։ Ավելացնելու պահին էլ հասցեն պետք է գա սկզբնաղբյուրից։
- Տեղադրելուց հետո համեմատեք նաև մեջտեղը։ Համեմատեք սկիզբը, մեջտեղի մի հատված և վերջը։ Ethereum-ի հասցեն հարմար է համեմատել 4-ական նիշերով խմբերով․ եթե մեջտեղը չի համընկնում, կանգ առեք։
- Ստուգեք նաև ցանցն ու ակտիվը։ Հասցեն կարող է ճիշտ լինել, բայց սխալ ցանցով գումարը չհասնի․ տես նույն անունով թոքեններ․ ինչպես ստուգել ցանցն ու պայմանագրի հասցեն։
- Ուղարկելուց հետո պահեք TxID-ն։ Խնդրի դեպքում այն պետք կլինի հարթակին կամ ստացողին դիմելիս․ ինչ է ցույց տալիս յուրաքանչյուր համար, տես TxID, դրամապանակի հասցե և պատվերի համար։
Ինչպես գտնել թունավորման գրառումը ձեր պատմության մեջ
Բացեք բլոկ-հետազոտիչը, տեղադրեք ձեր հասցեն և անցեք թոքենների փոխանցումների (Token Transfers) ցուցակին։ Զգույշ եղեք, եթե տեսնում եք․
- մուտք կամ ելք, որը չեք հիշում, 0 կամ շատ փոքր գումարով,
- հասցե, որի սկիզբն ու վերջը նույնն են, ինչ ձեր հաճախ օգտագործվող հասցեինը, իսկ մեջտեղը՝ տարբեր,
- թոքեն USDT, USDC կամ ETH անունով, բայց պայմանագրի հասցեն պաշտոնականը չէ (հետազոտիչը կարող է նշել «unverified» կամ «suspicious»),
- գործարք, որի ուղարկողը (From / Sender) ձեր հասցեն չէ։
Գործարքի դաշտերը ինչպես կարդալ, տես ինչպես կարդալ բլոկ-հետազոտիչի էջը։
Նման գրառման հետ ոչինչ անել պետք չէ․ այն չի շարժել ձեր ակտիվները, պետք չէ ոչինչ «վերադարձնել» կամ փոխազդել այդ պայմանագրի հետ։ Կարևորն այն է, որ այլևս հասցե չպատճենեք պատմությունից։ Եթե դրամապանակն ունի աղբ-թոքենների կամ 0 գումարով փոխանցումների թաքցման կարգավորում, կարող եք միացնել, բայց այն միակ պաշտպանություն մի համարեք։
Եթե արդեն ուղարկել եք թունավորված հասցեին
Հաստատված բլոկչեյն գործարքը հետ կանչել հնարավոր չէ։ Ինչ կարելի է անել․
- Անմիջապես պահպանեք ապացույցները՝ ձեր ելքային գործարքի TxID-ն, թունավորման գործարքի TxID-ն և ճիշտ հասցեն։
- Եթե դուրս եք բերել բորսայից՝ դիմեք այդ հարթակի աջակցությանը TxID-ով։ Հարթակը չի կարող չեղարկել արդեն բլոկչեյնում եղած գործարքը, բայց կարող է օգնել ստուգել գրառումները։
- Եթե ակտիվը սառեցվող թոքեն է (օրինակ՝ USDT կամ USDC, որոնք կառավարում է թողարկողը), թողարկողը որոշ դեպքերում կարող է սառեցնել հասցեն, բայց սովորաբար դրա համար պահանջվում է իրավապահ մարմինների դիմում․ անհատի դիմումը ընդունվելու երաշխիք չունի։
- Դիմեք ոստիկանություն և պահեք բոլոր գրառումները։ Եթե ինչ-որ մեկը գրում է, որ «կվերադարձնի գումարը» նախնական վճարի դիմաց, դա սովորաբար հաջորդ խարդախությունն է․ տես կեղծ աջակցություն և խարդախության նշաններ։
Հաճախ տրվող հարցեր
Ինձ ուղարկել են 0 գումարով փոխանցում։ Իմ միջոցները վտանգի՞ տակ են։ Ոչ։ 0 գումարով փոխանցումը կամ կեղծ թոքենի գրառումը ձեր ակտիվներին չի դիպչում և որևէ թույլտվություն չի ստանում։ Վտանգն այն է, որ հետո այդ հասցեն պատճենեք պատմությունից։
Բավարա՞ր է ստուգել հասցեի առաջին և վերջին 4 նիշերը։ Ոչ։ Վերևի դեպքում թունավորված հասցեն համընկնում էր առաջին 4 և վերջին 6 նիշերով։ Պետք է համեմատել նաև մեջտեղը։
Հասցեագրքում պահելուց հետո ամեն ինչ ապահո՞վ է։ Հասցեագիրքը վերացնում է պատմությունից պատճենելու անհրաժեշտությունը։ Բայց ավելացնելու պահին հասցեն պետք է վերցնել սկզբնաղբյուրից և ամբողջությամբ ստուգել․ մեկ անգամ սխալ պահված հասցեն հետագա բոլոր փոխանցումները կուղարկի սխալ տեղ։