Անվտանգություն և ռիսկեր
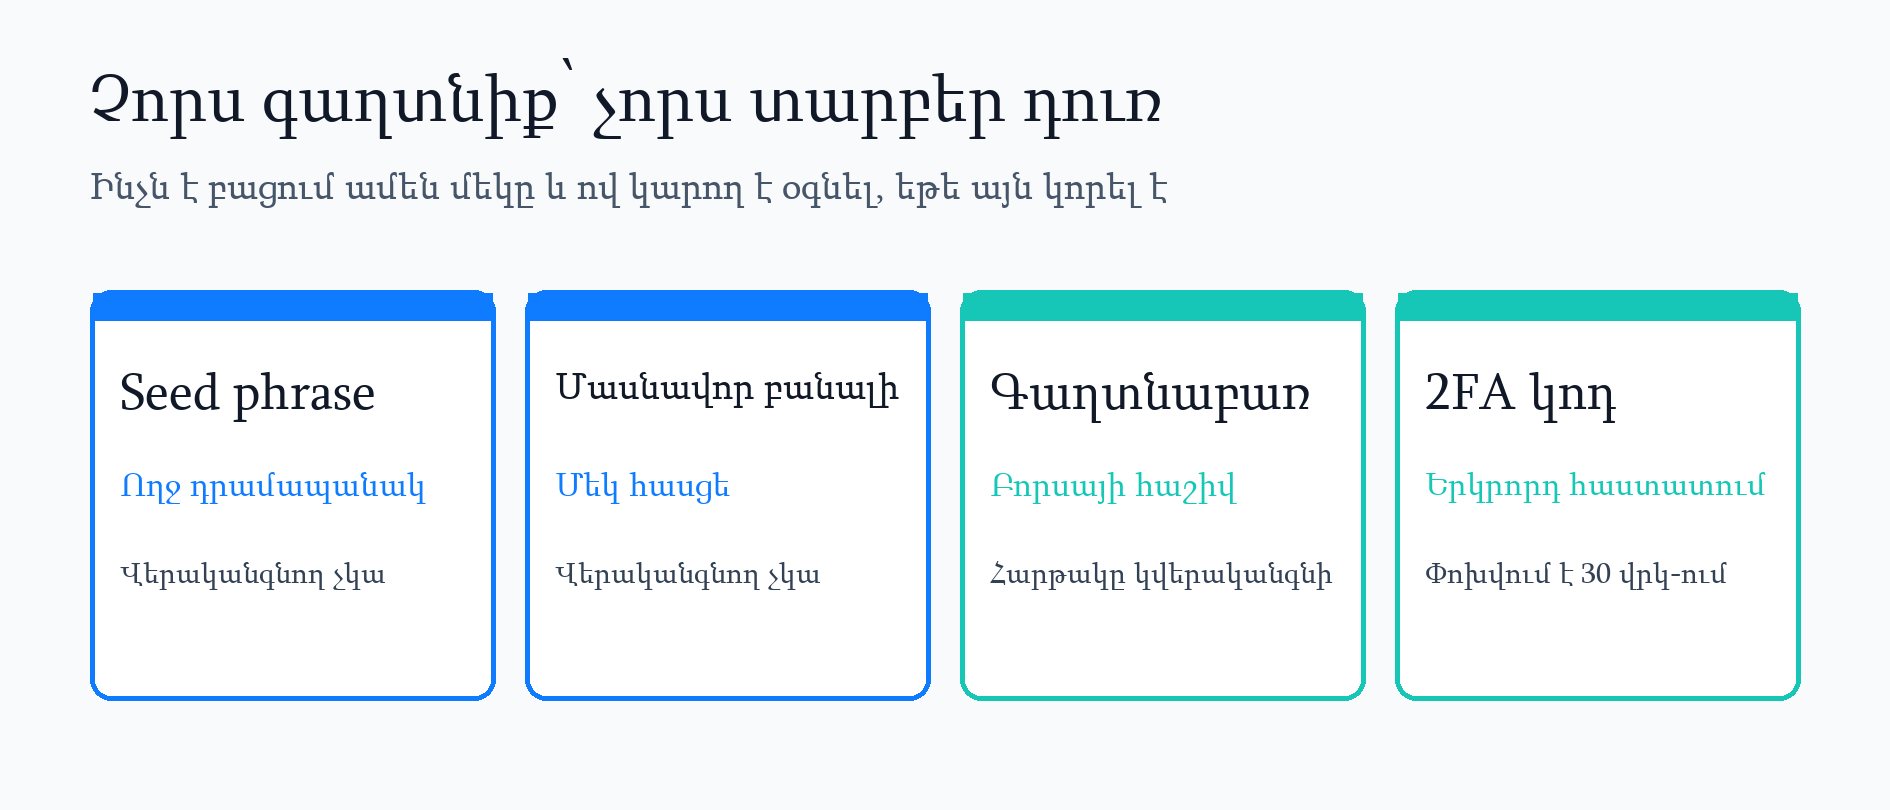
Seed phrase, մասնավոր բանալի, գաղտնաբառ, 2FA կոդ․ որն է բացում դրամապանակը և որը կարելի է վերականգնել
Seed phrase-ը և մասնավոր բանալին կառավարում են բլոկչեյնի միջոցները, և դրանց արտահոսքից հետո փոխանցումը ոչ ոք չի չեղարկի։ Բորսայի գաղտնաբառն ու 2FA կոդը պաշտպանում են հաշիվը, որտեղ հարթակը կարող է միջամտել։ Համեմատում ենք չորսը, ինչպես որոշել՝ տա՞լ թե ոչ, և ինչ անել արտահոսքից հետո։
Գրում են «Binance-ի աջակցությունից» և խնդրում թելադրել SMS-ով եկած կոդը։ Դրամապանակի «թարմացման» կայքը պահանջում է մուտքագրել 12 բառը։ Հավելվածը հայտնում է, որ գաղտնաբառը փոխվել է։ Այդ պահին կարևոր է մեկ հարց․ ի՞նչ է բացում այս տողը, և ի՞նչ կլինի, եթե այն տամ ուրիշին։
Կարճ պատասխանը․ seed phrase-ը (վերականգնման բառերը) և մասնավոր բանալին ուղղակիորեն կառավարում են բլոկչեյնում գտնվող միջոցները․ ով դրանք ունի, կարող է տեղափոխել գումարը, և ոչ ոք չի կարող չեղարկել փոխանցումը։ Բորսայի գաղտնաբառը և 2FA կոդը պաշտպանում են հաշիվը, և այդտեղ հարթակը կարող է միջամտել՝ վերականգնել մուտքը կամ սառեցնել հաշիվը։
Ինչն է կառավարում յուրաքանչյուրը՝ համեմատական աղյուսակ
| Ինչ է բացում | Ով կօգնի կորցնելու դեպքում | Արտահոսքի վատագույն հետևանքը | |
|---|---|---|---|
| Seed phrase (12 կամ 24 բառ) | Ինքնապահվող դրամապանակի բոլոր հասցեները | Ոչ ոք | Բոլոր հասցեների միջոցները դուրս են բերվում |
| Մասնավոր բանալի | Մեկ հասցե | Ոչ ոք (եթե seed phrase-ը մոտներդ է, բանալին կարելի է նորից ստանալ) | Այդ հասցեի ամբողջ գումարը |
| Բորսայի գաղտնաբառ | Մուտք հաշիվ | Հարթակը՝ վերականգնման ընթացակարգով | Վտանգավոր է հիմնականում 2FA-ի հետ միասին |
| 2FA կոդ | Մուտքի, դուրսբերման և անվտանգության կարգավորումների երկրորդ հաստատում | Հարթակը՝ 2FA-ի վերակայման ընթացակարգով | Մեկ կոդը արագ հնանում է, բայց խարդախը խնդրում է այն թելադրել հենց հիմա |
Եթե վստահ չեք, թե ձեր միջոցները որտեղ են պահվում, սկզբում կարդացեք բորսայում պահելու և ինքնապահվող դրամապանակի տարբերության մասին նյութը։ Բորսայի հաշվում գտնվող մետաղադրամների մասնավոր բանալին ձեզ մոտ չէ, իսկ ձեր դրամապանակի միջոցների վրա բորսայի գաղտնաբառն ու 2FA-ն որևէ ազդեցություն չունեն։
Ինչու է seed phrase-ը հավասար ամբողջ դրամապանակին
Ինքնապահվող դրամապանակների մեծ մասը 12 կամ 24 անգլերեն բառերը ստեղծում է բաց ստանդարտով՝ BIP-39։ Ստանդարտի համաձայն՝ բառերը 128–256 բիթանոց պատահական թվի գրառումն են 2048 բառից բաղկացած ցուցակով։ Այս թվից են հաշվարկվում դրամապանակի բոլոր հասցեների մասնավոր բանալիները։
Գործնականում դա նշանակում է երկու բան․
- Եթե հեռախոսը կոտրվել է կամ հավելվածը ջնջվել է, բառերը մուտքագրելով նույն ստանդարտն աջակցող ցանկացած դրամապանակում՝ կվերադարձնեք բոլոր հասցեները։
- Նույն կերպ ցանկացած մարդ, ով ունի ձեր բառերը, կարող է իր սարքում «վերականգնել» ձեր դրամապանակը։ Դուք որևէ ծանուցում չեք ստանա։
BIP-39-ը թույլ է տալիս բառերին ավելացնել նաև լրացուցիչ գաղտնաբառ (passphrase, որոշ դրամապանակներում՝ «25-րդ բառ»)։ Նույն բառերը տարբեր passphrase-ով տալիս են բոլորովին այլ դրամապանակ։ Եթե այն դրել եք, պահուստային պատճենում պահեք երկուսն էլ։
Ինչպես որոշել․ Seed phrase-ը մուտքագրվում է միայն այն ժամանակ, երբ դուք ինքներդ եք դրամապանակի հավելվածում բացել «Վերականգնել» կամ «Ներմուծել դրամապանակ» բաժինը։ Եթե կայքը, «աջակցության աշխատակիցը», airdrop-ի էջը կամ «համաժամեցման գործիքը» խնդրում է բառերը, դա խարդախություն է։
Մասնավոր բանալին և seed phrase-ը նույնը չեն
Մասնավոր բանալին մեկ հասցեի բանալին է՝ սովորաբար տասնվեցական նիշերի երկար տող։ Որոշ դրամապանակներում կա «Արտահանել մասնավոր բանալին» կոճակը․ այն պետք է, օրինակ, մեկ հասցեն այլ դրամապանակ տեղափոխելու համար։
- Seed phrase-ից կարելի է ստանալ բոլոր բանալիները, իսկ մեկ բանալին կառավարում է միայն իր հասցեն։
- Բանալու արտահոսքը ավելի նեղ է, բայց այդ հասցեի համար կորուստը նույնքան լրիվ է։
- Սկսնակին բանալին արտահանելու կարիք գրեթե չի լինում։ Եթե չեք կարող ասել, թե ինչու է դա պետք, մի սեղմեք այդ կոճակը։
Բորսայի գաղտնաբառ՝ շերտ, որտեղ հարթակը դեռ կարող է օգնել
Բորսայի հաշվում միջոցները պահվում են հարթակի դրամապանակներում, իսկ գաղտնաբառը միայն հաստատում է, որ մուտք գործողը դուք եք։ Դրա համար նրա տրամաբանությունն այլ է․
- Մոռացել եք՝ կարելի է վերականգնել մուտքի էջի «Մոռացել եմ գաղտնաբառը» հղումով, էլ․ փոստով կամ հեռախոսով ստուգումից հետո։
- Գողացել են՝ հաշիվը կարելի է սառեցնել․ եթե արագ դիմեք աջակցությանը, հարձակվողը չի հասցնի դուրս բերել միջոցները։
- Գաղտնաբառը կամ անվտանգության կարգավորումները փոխելուց հետո բորսաները հաճախ ժամանակավորապես սահմանափակում են դուրսբերումը։ Դա պաշտպանություն է, ոչ թե սխալ։ Տևողությունը տարբեր հարթակներում տարբեր է․ նայեք, թե ինչ է ցույց տալիս ձեր հաշիվը։
Յուրաքանչյուր հարթակում օգտագործեք առանձին գաղտնաբառ և անպայման միացրեք 2FA-ն․ եթե գաղտնաբառը արտահոսի, հենց 2FA-ն կկանգնեցնի հարձակվողին։
2FA կոդը փոխվում է 30 վայրկյանը մեկ, և հենց այն են ամենից հաճախ խնդրում
Google Authenticator-ի տիպի հավելվածների 6 նիշանոց կոդերը ստեղծվում են RFC 6238 (TOTP) ստանդարտով։ Ստորև՝ ստանդարտի 5.2 բաժինը․
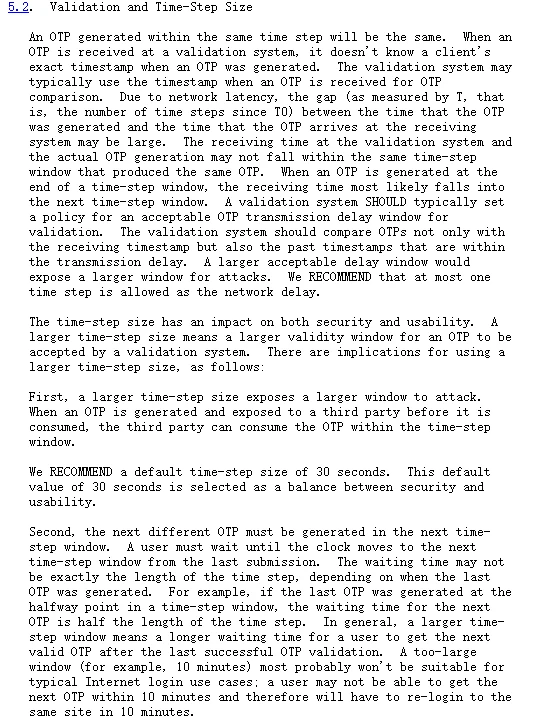
Այստեղ երկու նախադասություն կարևոր է սկսնակի համար։ Առաջինը՝ «We RECOMMEND a default time-step size of 30 seconds»․ կոդը սովորաբար թարմանում է 30 վայրկյանը մեկ։ Երկրորդը՝ նույն բաժնում գրված է, որ եթե կոդը մինչև օգտագործվելը հայտնի է դարձել երրորդ կողմին, նա կարող է այն օգտագործել այդ ժամանակահատվածի ընթացքում։
Հենց սա է խարդախների սխեման։ Նրանք արդեն ունեն ձեր գաղտնաբառը, պակասում է միայն 2FA-ն։ Զանգում կամ Telegram-ով գրում են «աջակցության անունից»․ «Ձեր հաշիվը պաշտպանելու համար ասեք ստացված կոդը»։ Այն վայրկյանները, երբ դուք թելադրում եք կոդը, բավական են մուտք գործելու կամ դուրսբերումը հաստատելու համար։
Ինչպես որոշել․ Կոդը մուտքագրեք միայն այն հավելվածում կամ կայքում, որը դուք ինքներդ եք բացել։ Մի թելադրեք այն որևէ մեկին և մի տեղադրեք չատում։ Իսկական աջակցությունը կոդ չի խնդրում։
Ինչ անել, եթե փոխում եք հեռախոսը կամ Authenticator-ը ջնջվել է, մանրամասն գրված է Binance-ի 2FA-ը նոր հեռախոս տեղափոխելու ուղեցույցում։
Եթե ինչ-որ մեկը խնդրում է այս չորսից մեկը
- Ի՞նչ է խնդրում։ Seed phrase կամ մասնավոր բանալի՝ մերժեք առանց քննարկման։ 2FA կոդ կամ գաղտնաբառ՝ նույնպես մերժեք։
- Գործողությունը դո՞ւք եք սկսել։ Մուտքագրումը նորմալ է միայն այն դեպքում, երբ դուք ինքներդ եք բացել պաշտոնական հավելվածը և սեղմել «Մուտք» կամ «Վերականգնել»։ Եթե ձեզ հղում են ուղարկել, դա արդեն այլ իրավիճակ է։
- Հասցեն ճի՞շտ է։ Մտեք էջանիշից կամ տեղադրված հավելվածից, ոչ թե հաղորդագրության, գովազդի կամ որոնման վճարովի արդյունքի հղումից։
- Արդեն տվե՞լ եք։ Անցեք հաջորդ բաժնին և գործեք անմիջապես։
Եթե արդեն արտահոսել է՝ ինչ անել յուրաքանչյուր դեպքում
- Seed phrase-ը կամ մասնավոր բանալին արտահոսել է։ Անմիջապես ստեղծեք բոլորովին նոր դրամապանակ (նոր բառերով) և տեղափոխեք հին հասցեների միջոցները այնտեղ՝ սկսելով ամենաթանկից։ Եթե հին հասցեում չկա ցանցի վճարի համար հիմնական մետաղադրամ (ETH, TRX և այլն), նախ փոքր գումար ուղարկեք այնտեղ։ Նոր հասցեն պատճենեք անմիջապես նոր դրամապանակից, ոչ թե գործարքների պատմությունից․ պատճառը բացատրված է address poisoning-ի մասին հոդվածում։
- Բորսայի գաղտնաբառը արտահոսել է։ Անմիջապես փոխեք այն, ստուգեք «Սարքերի կառավարում» բաժինը և հեռացրեք անծանոթ սարքերը, համոզվեք, որ 2FA-ն և դուրսբերման հասցեների սպիտակ ցուցակը չեն փոխվել։
- 2FA կոդը թելադրել եք ուրիշին։ Անմիջապես մտեք հաշիվ և փոխեք գաղտնաբառը։ Եթե չեք կարողանում մտնել կամ տեսնում եք անծանոթ դուրսբերում, դիմեք աջակցությանը և խնդրեք սառեցնել հաշիվը։
- Seed phrase-ը կորել է (ոչ թե արտահոսել)։ Եթե դրամապանակը դեռ բացվում է, հենց հիմա նորից գրի առեք բառերը։ Եթե այլևս չի բացվում, միջոցները վերադարձնել հնարավոր չէ։ Ոչ մի ծառայություն չի կարող «կոտրել» seed phrase-ը․ նրանք, ովքեր խոստանում են դա անել, երկրորդ խարդախությունն են։